Protezione Dati Aziendali AI PMI: Come Difendersi nel 2026
Le PMI italiane perdono ogni anno fatturato, clienti e reputazione per colpa di data breach che potevano essere evitati. La protezione dati aziendali AI PMI non è più un tema da rimandare: è una leva di sopravvivenza operativa.
Perché le PMI italiane sono le più esposte
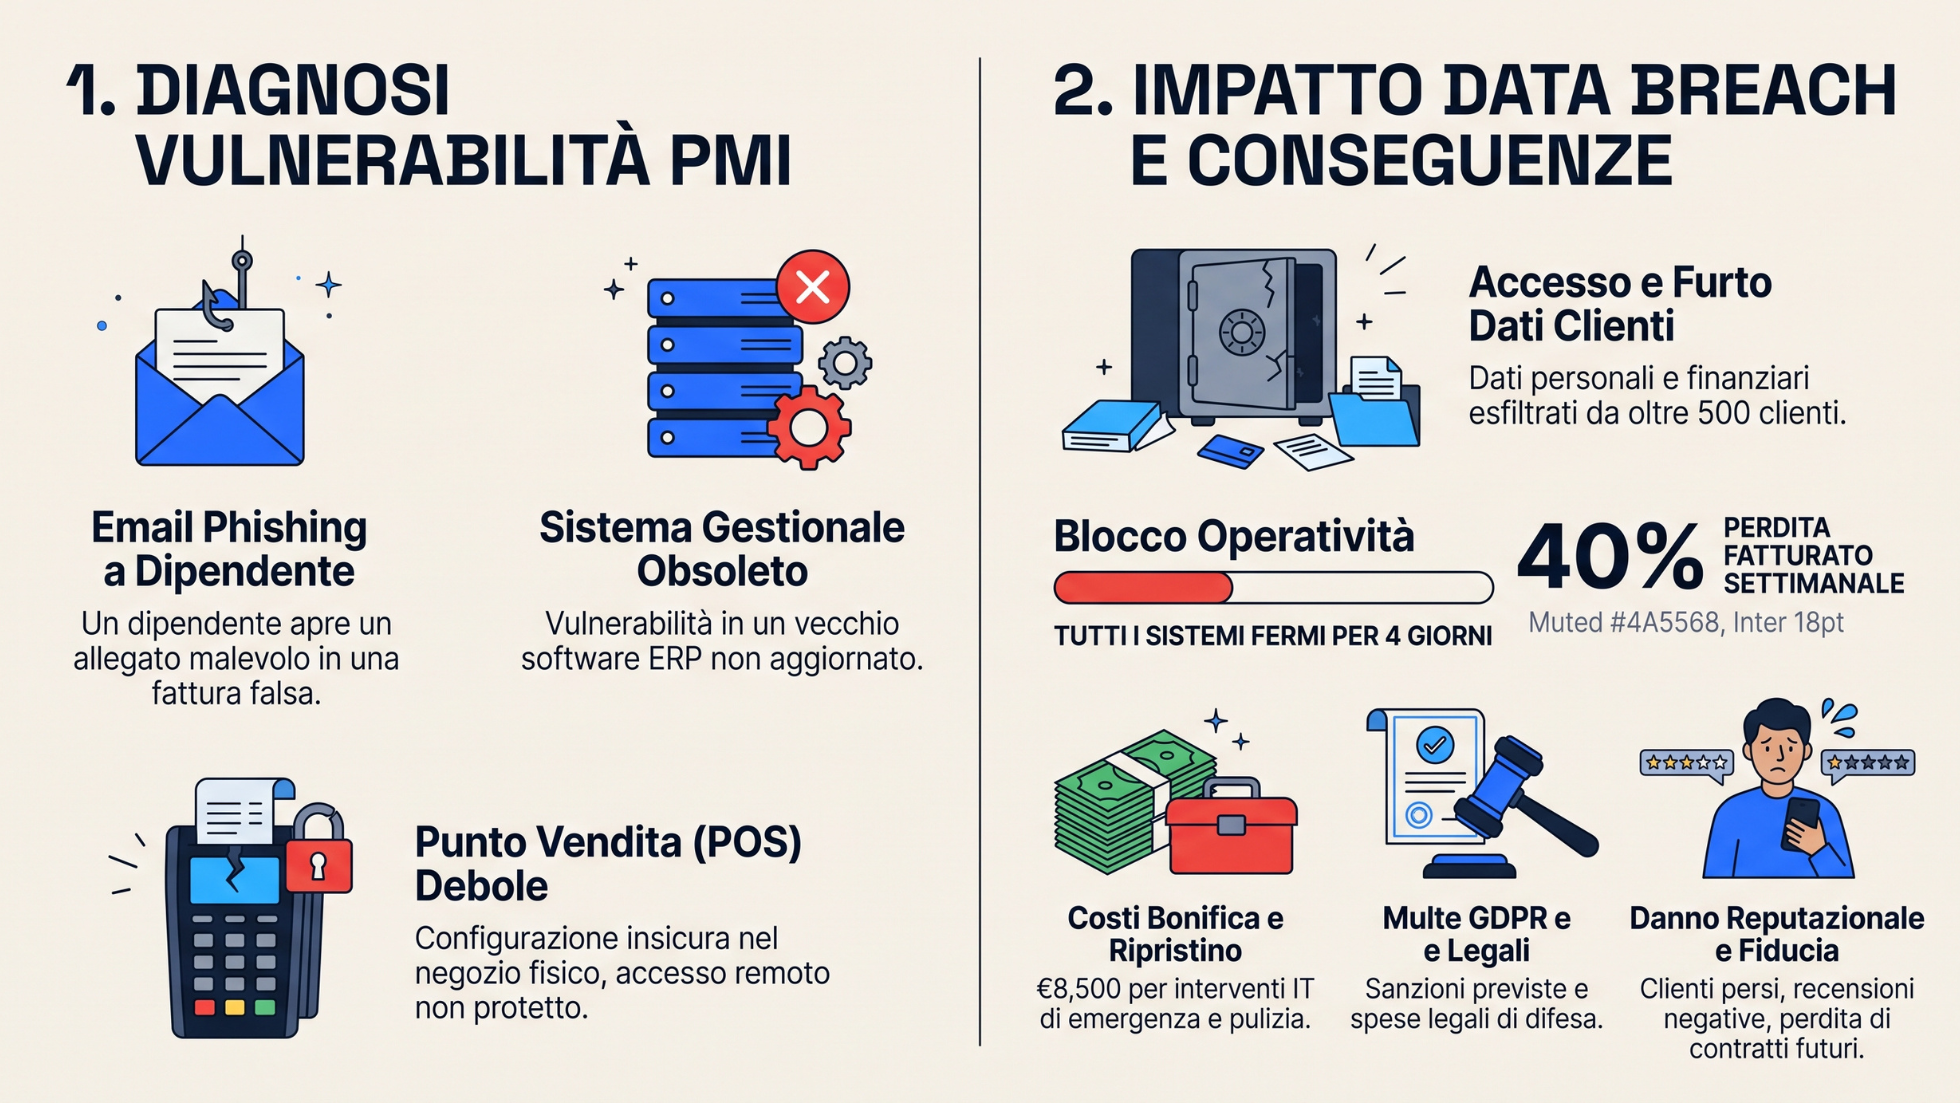
Le PMI italiane sono il bersaglio preferito di chi vende dati aziendali sul dark web. Non perché siano disorganizzate, ma perché proteggono meno rispetto alle grandi aziende e custodiscono dati ad alto valore: contratti con fornitori, listini prezzi, pipeline commerciali, dati di clienti B2B.
L’associazione CLUSIT riporta che oltre il 60% degli attacchi informatici in Italia colpisce aziende con meno di 250 dipendenti. Non è un caso. È un calcolo: attaccare una PMI costa meno e rende proporzionalmente di più. Fonte Clusit/Rapporto sulla Sicurezza ICT in Italia
Il problema non è solo l’attacco esterno. Molte violazioni nascono dall’interno: un dipendente che usa una password debole, un file condiviso su un cloud personale, un’email con allegato inviata al destinatario sbagliato. Questi non sono incidenti di sicurezza IT. Sono falle nei processi aziendali.
Leggi l’articolo sull’AI Act: Guida Pratica Compliance per Imprese Italiane
Cosa rischia davvero un CEO di PMI
La risposta diretta è: tutto. I dati aziendali che escono dall’azienda senza controllo diventano vantaggio competitivo per i concorrenti e merce di scambio per malintenzionati.
Le 3 perdite concrete
1. Perdita economica diretta. Una violazione GDPR (Regolamento Generale sulla Protezione dei Dati) può costare fino al 4% del fatturato annuo. Per una PMI da 5 milioni di euro, significa fino a 200.000 euro di sanzione. A questo si aggiungono i costi legali e di remediation.
2. Perdita di clienti B2B. I dati trafugati più frequenti nelle PMI sono i contratti attivi e le condizioni commerciali. Se un concorrente sa cosa offri e a quale prezzo, può farti fuori prima ancora che tu ti accorga della violazione.
3. Danno reputazionale. Un cliente che scopre che i suoi dati erano nella tua gestione e sono stati compromessi non rinnova. E lo dice ad altri tre. Fonte IBM Cost of a Data Breach Report
Come i Dati Aziendali Finiscono Online
I dati aziendali delle PMI italiane compaiono sul dark web attraverso tre canali principali.
Credential stuffing. Le credenziali di accesso (email e password) rubate in un breach precedente vengono usate in automatico su altri servizi. Se un tuo dipendente usa la stessa password di LinkedIn per accedere al gestionale aziendale, la porta è aperta.
Phishing mirato (spear phishing). è un’email che sembra provenire dal tuo commercialista, dal tuo fornitore principale o dal tuo responsabile IT. Contiene un link o un allegato. Un click e l’attaccante è dentro.
Insider involontario. Il dipendente che carica documenti riservati su Google Drive personale per lavorare da casa. Il commerciale che manda un preventivo dal cellulare privato. Nessuna malafede, ma lo stesso risultato.
Il Ruolo dell’AI nella Protezione Dati Aziendali PMI
L’AI non sostituisce un reparto IT. Nelle PMI, che spesso non hanno un reparto IT strutturato, l’AI è il reparto IT. Funziona come un sistema di sorveglianza continua che lavora anche quando nessuno sta guardando.
Monitoraggio Anomalie in Tempo Reale
I sistemi AI di rilevamento anomalie (UEBA, User and Entity Behavior Analytics) imparano come si comporta normalmente ogni utente all’interno dei sistemi aziendali. Se un account accede a 3.000 file in 10 minuti alle 2 di notte, il sistema blocca l’accesso e avvisa. Un team IT umano non avrebbe mai visto quel segnale in tempo.
Scansione Proattiva del Dark Web
Esistono strumenti AI che scansionano in automatico le piazze digitali dove i dati rubati vengono venduti. Se le credenziali di un tuo dipendente compaiono su uno di questi mercati, ricevi un avviso immediato, prima che vengano usate. Questo è il monitoraggio proattivo: non aspetti che il danno avvenga, agisci prima.
Classificazione Automatica dei Documenti
L’AI può classificare ogni documento aziendale per livello di sensibilità, applicare automaticamente politiche di accesso e tracciare chi accede a cosa. Un contratto con un cliente importante non può essere aperto da chi non ha l’autorizzazione, anche se è salvato su un server condiviso.
Protezione Dati Aziendali AI PMI: Da Dove Iniziare
La protezione dati non si costruisce installando un software. Si costruisce mappando i processi che producono e muovono dati sensibili.
Step 1: Mappa i tuoi Dati Critici
Prima di proteggere qualcosa, devi sapere cosa hai e dove si trova. Quali dati, se trafugati, ucciderebbero il tuo business nei prossimi 12 mesi? Listini? Contratti? Dati di contatto clienti? Database fornitori? Quella è la tua lista di priorità.
Step 2: Identifica i Punti di Uscita
Ogni canale attraverso cui i dati possono uscire dall’azienda è un punto di rischio. Email, cloud storage, dispositivi personali, accessi remoti, integrazioni con software di terze parti. Censire questi canali richiede meno di un giorno. Ignorarli può costare anni di lavoro.
Step 3: Automatizza il Monitoraggio
Una volta identificati i dati critici e i punti di uscita, si configurano i sistemi di monitoraggio AI. L’obiettivo non è bloccare tutto. È creare un sistema di allerta che segnali ogni comportamento fuori dalla norma senza rallentare il lavoro quotidiano.
Step 4: Forma il Team
La tecnologia da sola non basta. Un dipendente che sa riconoscere un tentativo di phishing vale quanto un firewall. La formazione non deve essere un corso di otto ore. Bastano 15 minuti al mese con esempi reali e aggiornati.
Il Vantaggio Competitivo di chi agisce prima
La protezione dati aziendali AI PMI non è solo una misura difensiva. È un segnale di affidabilità verso il mercato.
I clienti B2B, specialmente le medie e grandi aziende, oggi richiedono ai fornitori standard minimi di sicurezza prima di firmare un contratto. La SOC 2, la ISO 27001, o anche solo una documentazione chiara delle misure adottate può essere il fattore decisivo in una gara d’appalto.
Chi automatizza la difesa dei dati con strumenti AI può dimostrare questo livello di affidabilità senza assumere un team dedicato. Il sistema lavora, registra, produce report. Quei report diventano documentazione per il cliente, per l’auditor, per il legale.
In un mercato dove la maggior parte delle PMI italiane non ha ancora strutturato la propria postura di sicurezza, arrivare prima non è un vantaggio marginale. È una leva commerciale concreta.
FAQ: Protezione Dati Aziendali e AI per PMI
Come faccio a sapere se i dati della mia azienda sono già online? Esistono servizi di dark web monitoring che scansionano automaticamente le piazze digitali dove vengono venduti dati rubati. Inserendo i domini aziendali e le email dei dipendenti, il sistema segnala se compaiono in elenchi di credenziali compromesse. Alcuni strumenti base sono gratuiti; quelli professionali partono da poche centinaia di euro al mese.
Quanto costa implementare un sistema AI di protezione dati per una PMI? I costi variano in base alla complessità dell’infrastruttura. Soluzioni modulari per PMI possono partire da 500 a 2.000 euro al mese, inclusi monitoraggio, classificazione documenti e alerting. Il confronto va fatto con il costo medio di un data breach, che per una PMI italiana supera spesso i 150.000 euro tra sanzioni, remediation e perdita clienti.
Il GDPR si applica anche alle PMI italiane con meno di 50 dipendenti? Sì. Il GDPR (Regolamento UE 2016/679) si applica a qualsiasi organizzazione che tratti dati personali di cittadini europei, indipendentemente dalle dimensioni. Le esenzioni parziali riguardano alcune attività di documentazione, non gli obblighi di protezione dei dati.
Posso affidarmi solo a un antivirus per proteggere i dati aziendali? No. Un antivirus copre una parte delle minacce esterne, ma non rileva anomalie comportamentali, non monitora i canali di uscita dei dati e non classifica i documenti per sensibilità. Un sistema di protezione completo richiede strumenti AI dedicati al monitoraggio dei comportamenti e alla gestione degli accessi.
Quanto tempo serve per implementare un sistema di protezione dati con AI in una PMI? Un primo livello di protezione operativo si raggiunge in 30-60 giorni. Comprende la mappatura dei dati critici, la configurazione del monitoraggio anomalie e l’attivazione del dark web monitoring. Un sistema completo con classificazione automatica e policy di accesso granulari richiede 90-120 giorni.
Conclusione: La Difesa è un orocesso, non un acquisto
La protezione dati aziendali AI per PMI non si risolve comprando uno strumento. Si costruisce definendo un processo: sapere cosa proteggere, automatizzare il monitoraggio, formare il team e documentare ogni azione.
Le PMI italiane che strutturano questo processo oggi hanno tre vantaggi concreti. Pagano meno sanzioni. Vincono più gare con clienti enterprise. E dormono meglio.
Se vuoi capire da dove iniziare nella tua azienda, analizzando i processi che oggi espongono i tuoi dati critici, possiamo farlo insieme. Un’analisi iniziale richiede meno di un’ora e produce un quadro chiaro delle priorità su cui agire.
Contatta LEVERA AI Process Factory e iniziamo dall’unico punto che conta: il tuo business, i tuoi dati, il tuo rischio reale.